Introducción: Más que un simple certificado
Cuando hablamos de "certificados verificables", muchos piensan en simples PDFs con un código QR o quizás en soluciones basadas en blockchain. Lo que hemos implementado en Hermes 3000 sigue un enfoque diferente: una solución conforme con los estándares y con seguridad criptográfica real.
En este artículo explicamos los conceptos detrás de nuestro sistema de micro-credentials y badges, sin entrar en detalles de código.
El principio básico: Firmas digitales
Imagina que firmas una carta. Tu firma confirma: "Este contenido proviene de mí." Las firmas digitales funcionan de manera similar, solo que son demostrables matemáticamente.
Nuestro sistema utiliza Ed25519, un algoritmo criptográfico moderno que también usan SSH, Signal y Tor. Cada badge se firma con nuestra clave privada, y cualquiera puede verificar si la firma es auténtica usando nuestra clave pública.
El punto clave: La verificación funciona de forma completamente independiente de nuestra plataforma. Cualquiera puede verificar un badge de Hermes 3000 sin contactarnos.
¿Por qué Ed25519?
Elegimos Ed25519 deliberadamente:
- Probado: Utilizado por sistemas de seguridad críticos en todo el mundo
- Eficiente: Las firmas son compactas (solo 64 bytes) y rápidas de verificar
- Seguro: Proporciona un nivel de seguridad de 128 bits, comparable a RSA de 3072 bits
- Estandarizado: Parte de estándares web modernos como JOSE (JSON Object Signing and Encryption)
El camino hacia un badge verificable
Cuando un lector completa un quiz con éxito, esto es lo que ocurre:
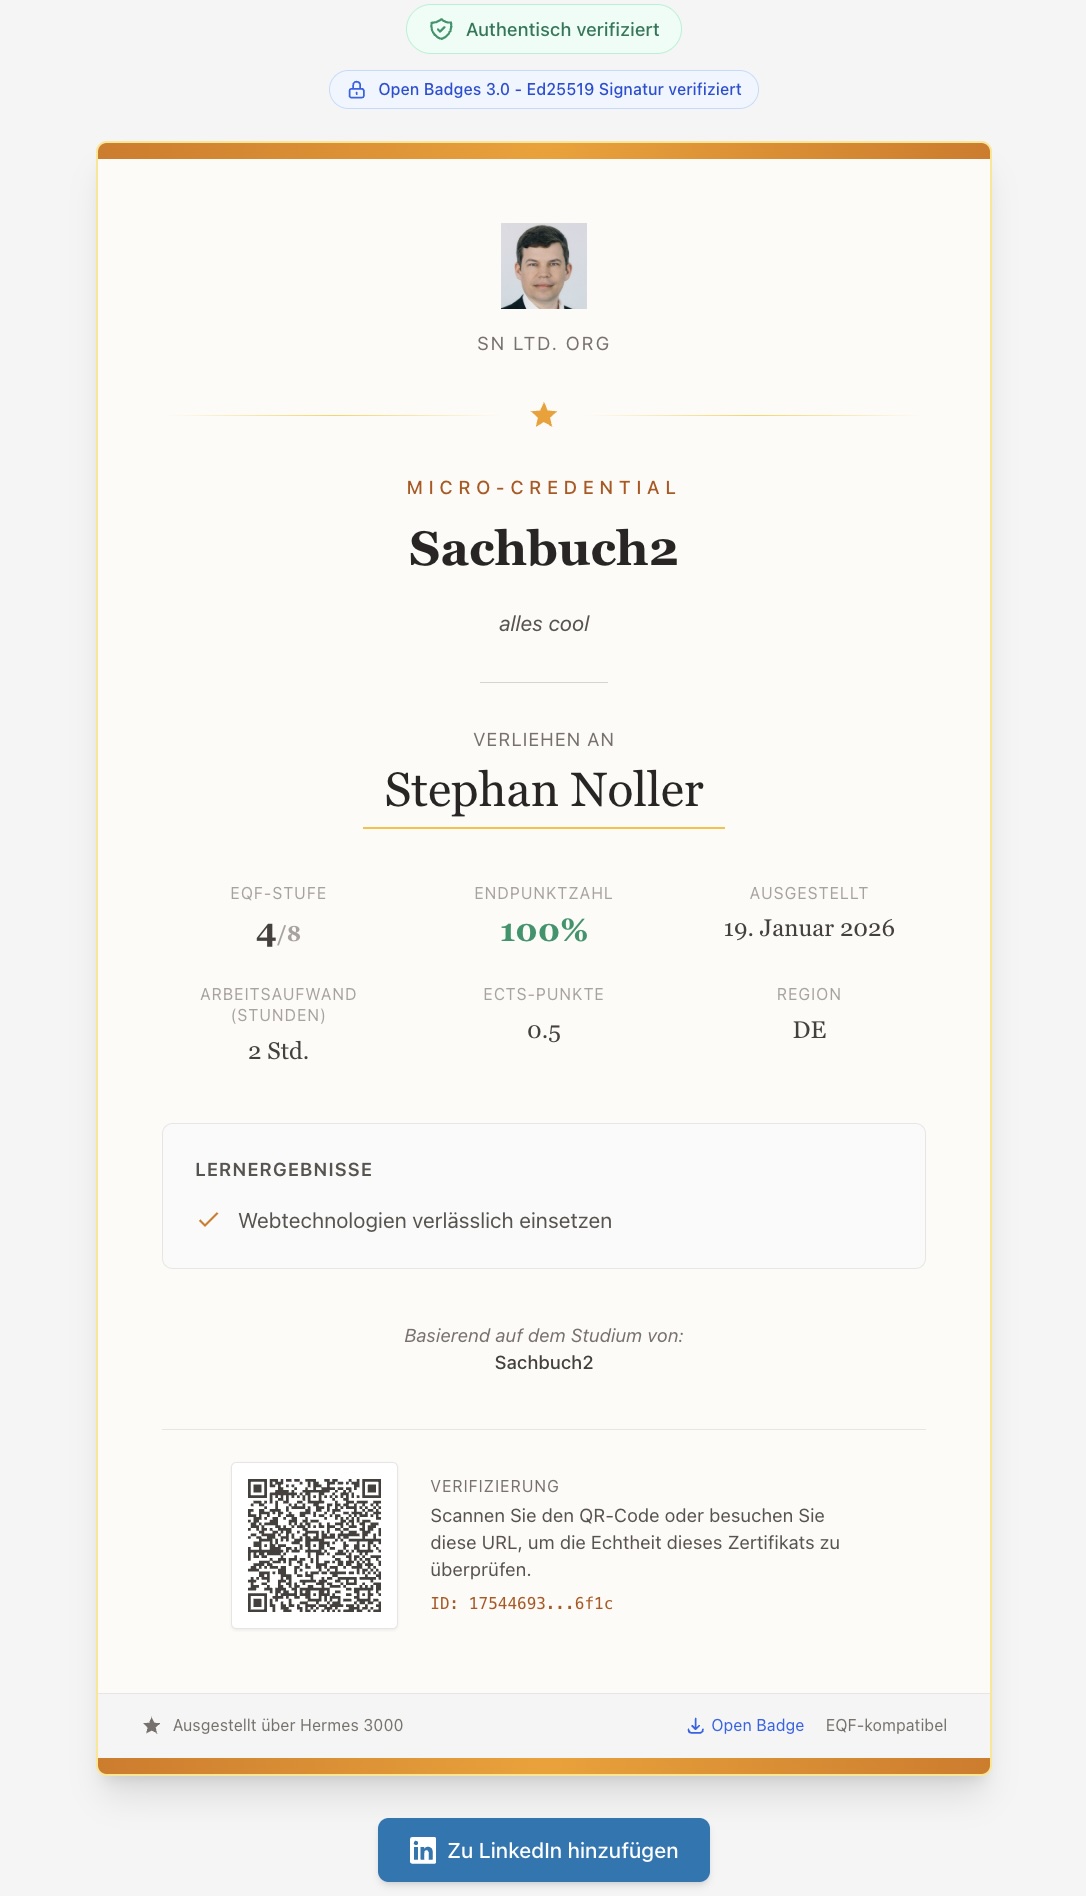
- Crear el credential: Los resultados de aprendizaje se registran en un formato estructurado: qué libro, qué capítulo, qué puntuación.
- Formato estándar: Estos datos se convierten al formato Open Badges 3.0, un estándar reconocido internacionalmente para credenciales educativas digitales.
- Firmar: El credential se firma con nuestra clave privada y se convierte en un llamado VC-JWT (Verifiable Credential JSON Web Token).
- Entregar: El badge firmado queda disponible para el estudiante, para descargarlo, compartirlo o incrustarlo en LinkedIn.
¿Qué hace que el badge sea a prueba de manipulaciones?
La seguridad se basa en criptografía asimétrica:
- Clave privada: Permanece exclusivamente en nuestro servidor. Solo nosotros podemos firmar badges.
- Clave pública: Disponible libremente para cualquiera. Permite la verificación.
Si se cambia un solo carácter en el badge, ya sea el nombre, la fecha o la puntuación, la firma se invalida. La vinculación matemática entre el contenido y la firma es absoluta.
Estándares: Por qué importan
Nuestro sistema es totalmente compatible con:
Open Badges 3.0 (1EdTech)
El estándar internacional para credenciales educativas digitales. Un badge de Hermes 3000 puede ser leído y verificado por cualquier plataforma compatible con Open Badges 3.0, incluyendo LinkedIn, Credly y cientos más.
W3C Verifiable Credentials
El modelo de datos del World Wide Web Consortium para credenciales digitales verificables. Nuestros badges siguen esta especificación de forma exacta.
Marco Europeo de Cualificaciones (EQF)
Cada credential puede asignarse a un nivel EQF. Esto ayuda a empleadores e instituciones educativas a clasificar la cualificación, de forma comparable en toda Europa.
Verificación: Cómo funciona
Los validadores externos, ya sean empleadores, universidades u otras plataformas, pueden verificar nuestros badges a través de un proceso estandarizado:
- Obtener la clave pública: A través de un endpoint estandarizado (JWKS)
- Verificar matemáticamente la firma: Usando bibliotecas criptográficas establecidas
- Validar el contenido: La estructura y los campos obligatorios cumplen con el estándar
Todo el proceso de verificación se realiza sin acceso a nuestra base de datos. Esta es la diferencia crucial frente a soluciones simples basadas en tokens o hashes.
¿Por qué no blockchain?
Los certificados basados en blockchain son populares, pero decidimos deliberadamente no usarlos:
- Consumo energético: Las blockchains de proof-of-work son intensivas en energía
- Inmutabilidad: Las entradas erróneas no se pueden corregir (¡problema con el RGPD!)
- Complejidad: Dependencias adicionales sin valor real añadido para nuestro caso de uso
Las firmas criptográficas ofrecen la misma seguridad contra manipulaciones, de forma más eficiente, más flexible y más respetuosa con la privacidad.
Qué significa esto para los autores
Como autor en Hermes 3000, puedes ofrecer a tus lectores credenciales genuinas y verificables:
- Credibilidad: Nada de PDFs caseros, sino estándares reconocidos internacionalmente
- Alcance: Los badges se pueden incrustar en perfiles de LinkedIn
- Independencia: La verificación funciona incluso si Hermes 3000 estuviera fuera de línea
Perspectivas
La implementación actual es solo el comienzo. Extensiones planificadas:
- Claves específicas por autor: Cada autor podría firmar sus propios credentials
- Badges visuales: Imágenes PNG con firma incrustada ("Baked Badges")
- Listas de revocación: Para casos en los que un credential necesite ser retirado
Conclusión
Lo que a primera vista suena como una "función simpática" es en realidad una implementación completa de estándares establecidos:
- Criptografía real en lugar de simples hashes o tokens
- Estándares internacionales para máxima interoperabilidad
- Verificación offline sin dependencia de nuestra plataforma
Un badge de Hermes 3000 se sitúa al mismo nivel técnico que las credenciales de LinkedIn Learning o Coursera. La diferencia: con nosotros, cualquier autor de no ficción puede utilizar esta tecnología para sus lectores.
Credenciales educativas reales, criptográficamente aseguradas, conformes con los estándares: ese es el futuro del aprendizaje con libros.